


2026年の秋、国内では会員サービスやアプリからの情報漏えいの公表が続いています。結論から書くと、AIの登場で、入口をすべて先回りして塞ぐことはますます難しくなっています。話題になった事案を見る限り、入られた後に何へ手が届いたかが、被害の大きさに直結していました。守りの問いも、入られないかどうかに加えて、入られたら何に届くかまで広げる必要があると私は考えています。
株式会社BocekでCTOをしている餌打です。企業の業務にAIエージェント(指示を受けて、自らシステムを操作しながら作業を進めるAI)を組み込む開発に携わっています。この記事では、AI導入やDXを進める担当の方と、その予算を判断する方に向けて、今年なにが起きたのかと、何を見直せばよいかを、私の見方も交えてまとめます。
件数より重い、漏れた情報の中身
今年の漏えいは、件数の多さより、何が漏れたかで見たほうが実態に近いと思います。件数自体も増えており、東京商工リサーチによると上場企業による100万件以上の漏えいは今年10月5日までに10件となり、昨年1年間の6件をすでに超えました。そのうえで重いのが中身です。
免許証やパスポートの情報は取り替えがきかず、なりすましに使われるおそれが長く残ります。取引口座のログイン情報はお金に直結し、攻撃者が個人情報を公開すれば被害は本人の生活にまで及びます。同じ件数でも、何が漏れたかで被害の重さは大きく変わります。
ばらばらな入口と、侵入後に届いた範囲
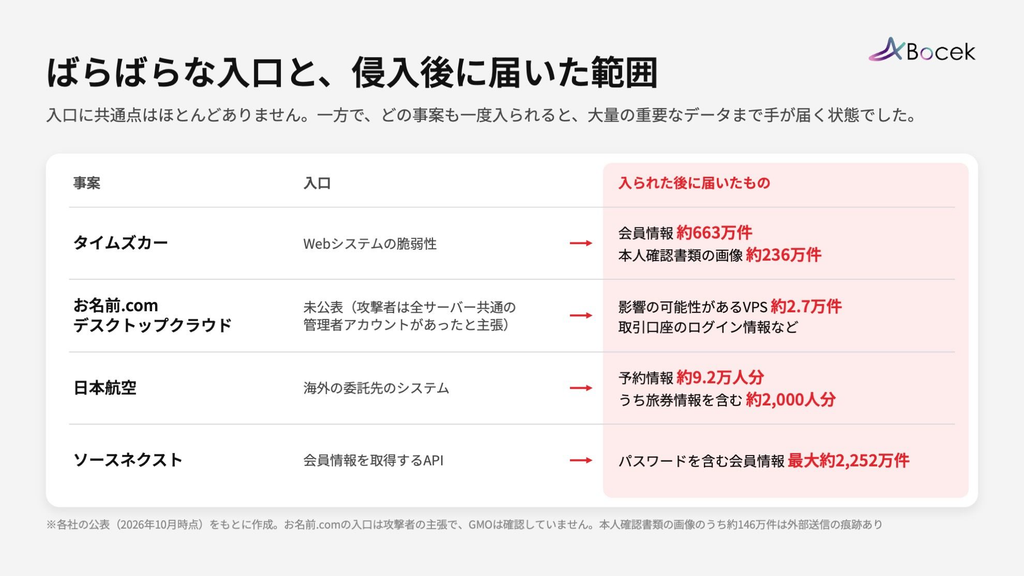
入口に共通点はほとんどありません。一方で、どの事案も一度入られると、大量の重要なデータまで手が届く状態でした。Xでも話題になった4つの事案を、入口と、入られた後に届いたもので並べると次のとおりです。
| 事案 | 入口 | 入られた後に届いたもの |
|---|---|---|
| タイムズカー(9月) | Webシステムの脆弱性 | 会員情報約663万件と、退会者の分も長く保管していた本人確認書類の画像約236万件(うち約146万件は外部送信の痕跡あり) |
| お名前.com デスクトップクラウド(10月) | 未公表。攻撃者は全サーバー共通の管理者アカウントがあったと主張 | 影響の可能性があるVPS(契約者ごとに貸し出す仮想サーバー)約2.7万件と、その中の取引口座のログイン情報など |
| 日本航空(10月) | 海外の委託先のシステム | 委託先が持つ予約情報約9.2万人分。うち約2,000人分は旅券情報を含む |
| ソースネクスト(10月) | 会員情報を取得するAPI(システム同士がデータをやり取りする窓口) | パスワードを含む会員情報最大約2,252万件 |
個別に見ると、タイムズカーは、侵入されたWebシステムの中で見つかった情報を足がかりに、データベースと画像の保管場所までたどり着かれています。お名前.comは経路が公表されていませんが、攻撃者の主張どおりなら、一か所の管理者権限を握られるだけで全利用者のサーバーに届く設定だったことになります(この点はGMOの公表では確認できません)。日本航空の件では、同じ委託先から通知を受けた大韓航空が、委託先システムのアカウントのログイン情報が不正に使われたと説明しています。
AIで相手ごとに組み立てられる攻撃
入口がばらばらになる背景には、攻撃側のAI活用があると私は見ています。これまでの攻撃は、既知の脆弱性を狙う同じプログラムを大量の相手に当てるやり方が中心でした。相手に合わせて攻撃を組み直すには人手がかかったからです。AIが肩代わりすれば、一社ごとに合わせた攻撃を数多く並行して試せます。
公的機関の分析にも、この見方と重なる内容があります。情報通信研究機構(NICT)は、公開アプリを解析して接続先のサーバーを狙う手口をA2B攻撃と名付け、攻撃は対象のサーバーに合わせて実行されると説明しています。JPCERT/CCは、一連の攻撃が標的ごとに異なる既知の脆弱性を探している可能性があると分析し、AIを使った侵入試験ツールの悪用も確認しました。国内のどの事案でAIが使われたかは公表されていませんが、入口を先回りして塞ぎきるのは、今後さらに難しくなるはずです。
AI導入で広がる、漏れうる範囲
同じ構図は、AIを導入する企業にも当てはまります。AIエージェントやRAG(社内文書を検索して答えるAI)は、多くの文書やシステムに届くほど便利になります。裏を返せば、AIが悪用されたとき、その届く範囲がそのまま漏れうる範囲になります。2025年にはMicrosoft 365 Copilotで、細工したメールを受け取るだけでCopilotが読める範囲の情報が外部に送られうる脆弱性が見つかりました。IPAが毎年発表する情報セキュリティ10大脅威の2026年版でも、AIの利用をめぐるサイバーリスクが組織向けの3位に初めて入っています。
データ・経路・権限で狭める、侵入後に届く範囲
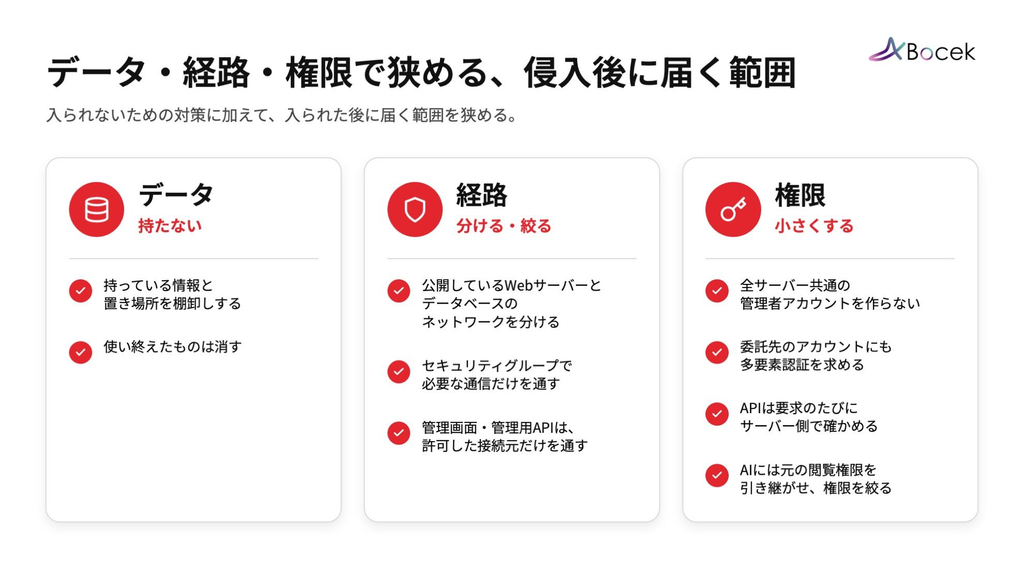
入られないための対策に加えて、入られた後に届く範囲を狭める。私はこれをデータ、経路、権限に分けて考えています。やること自体は目新しくありません。IPAも、AIは今のところ既存の脅威を増幅させる傾向が強く、従来の対策が有効だとしています。
データについては、持っている情報と置き場所を棚卸しし、使い終えたものは消します。タイムズカーも今回を受けて画像の保管ルールを改め、保有中の画像を10月末までに削除するとしています。持っていなければ漏れません。Bocekでも今、自社のサービスと社員が使うアカウントを洗い出し、対象と確認観点を掛け合わせた表で点検を進めています。
経路については、外から届く場所と大事なデータの間を分けます。公開しているWebサーバーとデータベースや保管場所はネットワークを分け、セキュリティグループ(クラウド上で、どの通信を通すかを決める設定)で必要な通信だけを通します。管理画面や管理用のAPIには、社内や委託先など決まった接続元からしか届かないようIP制限(接続元のIPアドレスで通信を絞る設定)をかけます。国外からの通信を拒否するだけでは不十分で、JPCERT/CCは攻撃者が住宅用回線を経由するプロキシ(一般家庭のインターネット回線を中継に使う仕組み)などでIP制限を避けていると指摘しています。拒否する接続元を決めるのではなく、許可した接続元だけを通す形のほうが効果的です。
権限については、一つのアカウントや一つのAPIで届く範囲を小さくします。具体的には、全サーバー共通の管理者アカウントを作らないこと、委託先のアカウントにも多要素認証を求めること、APIでは要求のたびに、その利用者がそのデータを見てよいかをサーバー側で確かめることです。AIも同じで、検索させる文書には元の閲覧権限を引き継がせ、エージェントの権限は必要な範囲に絞ります。
塞ぎきれない前提での守り方
入口を塞ぐ努力は、これからも欠かせません。ただ、攻撃が相手ごとに組み立てられる今、どこかの入口は破られる前提で備える必要があります。そのとき被害を小さくするのは、入られた先に何を置き、どこまで届くようにしているかです。まずは自社が持っているデータと、そこへ届く経路と権限を一覧にしてみる。地味ですが、私はここが一番効くと考えています。
※参考文献
- 東京商工リサーチ: 上場企業「個人情報漏えい」、過去最悪ペース(2026年10月7日)
- タイムズモビリティ: 「タイムズカーWebシステム」への不正アクセスによる個人情報漏えいに関するご報告(第5報、2026年10月23日)
- お名前.com: 「お名前.com デスクトップクラウド」への不正アクセスについて(第1報、2026年10月21日)
- GMOインターネットグループ: 「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報、2026年10月22日)
- GMOインターネットグループ: 「お名前.com デスクトップクラウド」への不正アクセスに関する対応(第10報、2026年10月27日)
- ITmedia NEWS: GMO熊谷代表「社内ホワイトハッカーが事前に指摘」も対策遅れ、国に「能動的サイバー防御」要請 「責任転嫁では」SNSで批判も(2026年10月26日)
- 日本航空: Amadeus社が提供する旅客サービスシステムへの不正アクセスについて(2026年10月28日)
- Money Today: 大韓航空、委託先Amadeus経由で予約情報が流出(2026年10月23日)
- ソースネクスト: 当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(2026年10月15日)
- NICT: 相次ぐ情報漏洩、その原因の一つは「アプリ解析からのサーバ攻撃」(2026年10月13日)
- JPCERT/CC: 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(2026年10月8日公開、10月23日更新)
- IPA: 情報セキュリティ10大脅威 2026
- IPA: 情報セキュリティ10大脅威 2026 解説書(組織編)
- Microsoft: CVE-2025-32711 (M365 Copilot / EchoLeak)