
【2026年10月最新版】相次ぐ情報漏えいとAI時代の情報セキュリティの備え

こんな方におすすめ
- 2026年に相次ぐ情報漏えいの原因と、AIで攻撃がどう変わったのかを公開情報で把握したい
- 自社で何から手を付けるべきか、すぐやる点検と中長期の対策を整理したい
- 経営から「うちは大丈夫か」と問われたときに、根拠をもって答える材料がほしい
資料概要
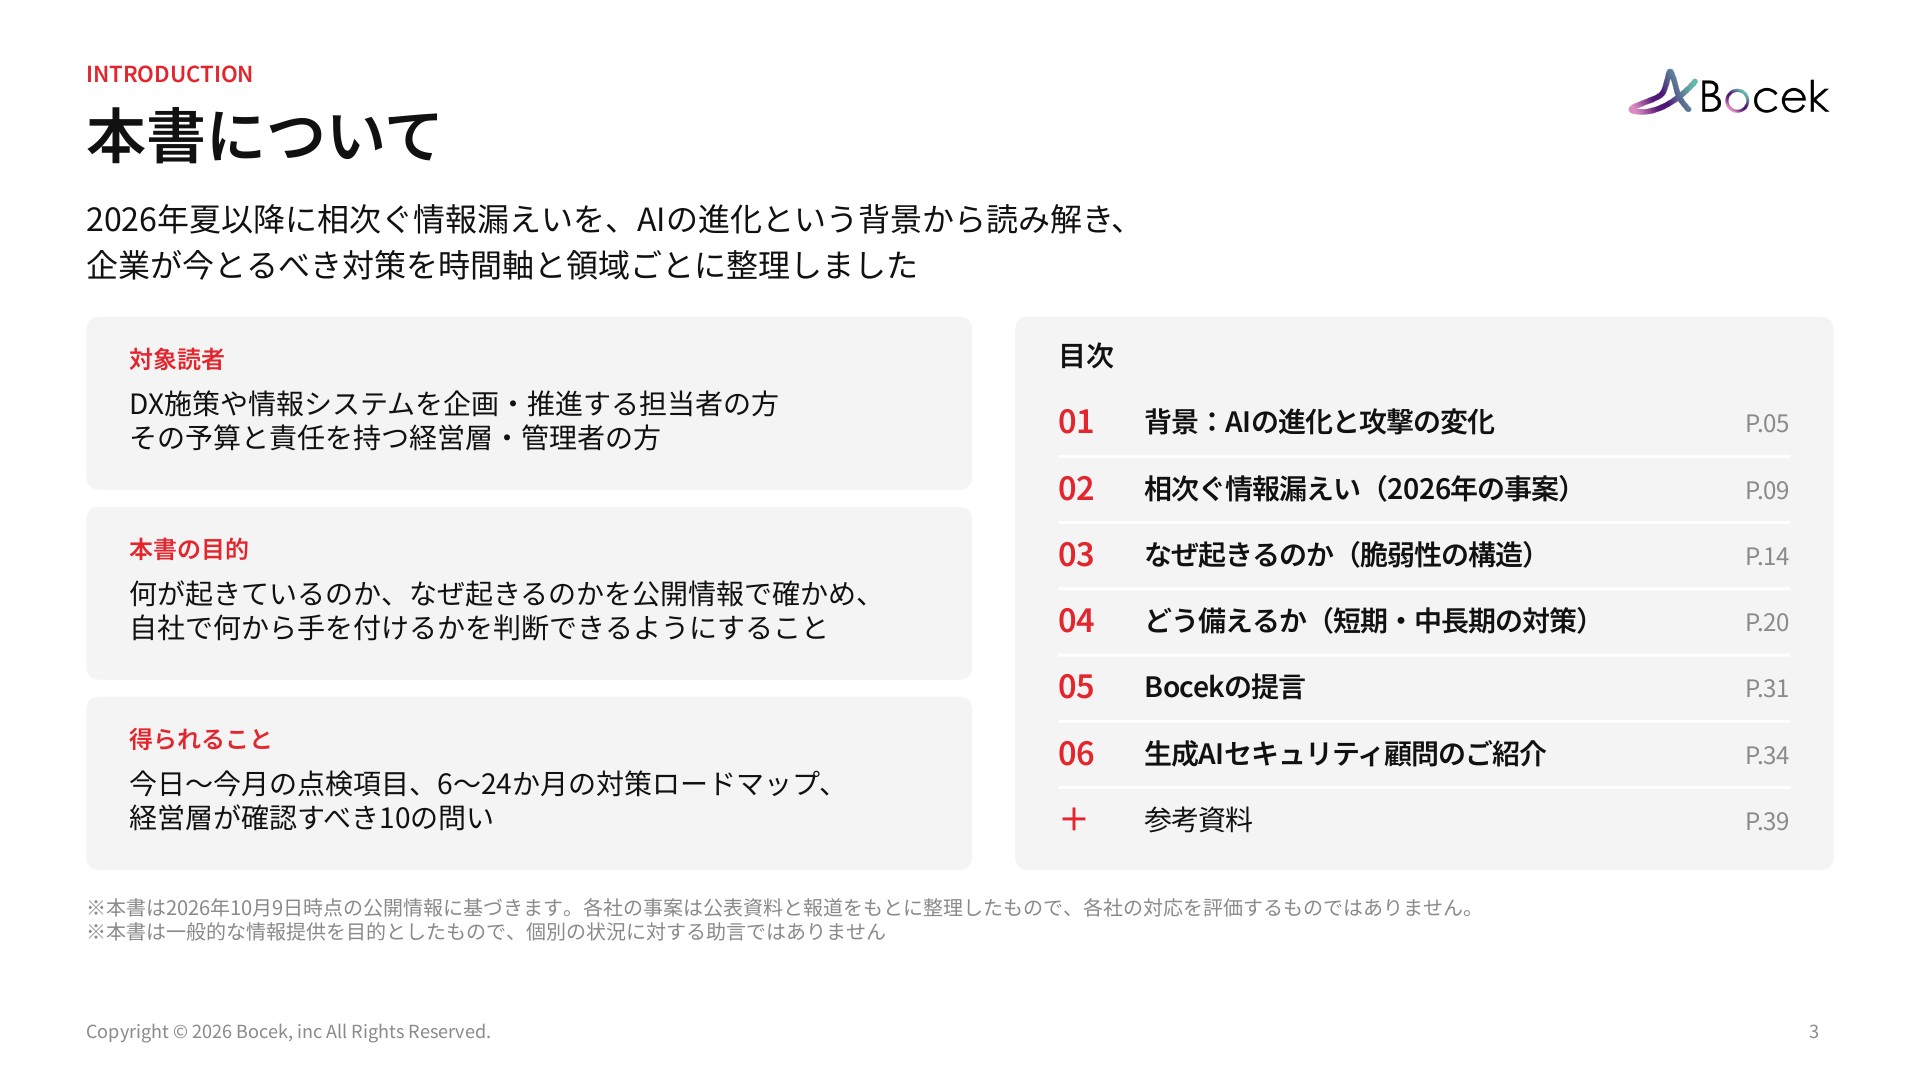
生成AIのコンサルティングと開発を手がけるBocekが、2026年夏以降に相次ぐ情報漏えいを、AIの進化という背景から読み解いたホワイトペーパーです。2026年10月9日時点の公開情報をもとに、企業が今とるべき対策を時間軸と領域ごとに整理しました。
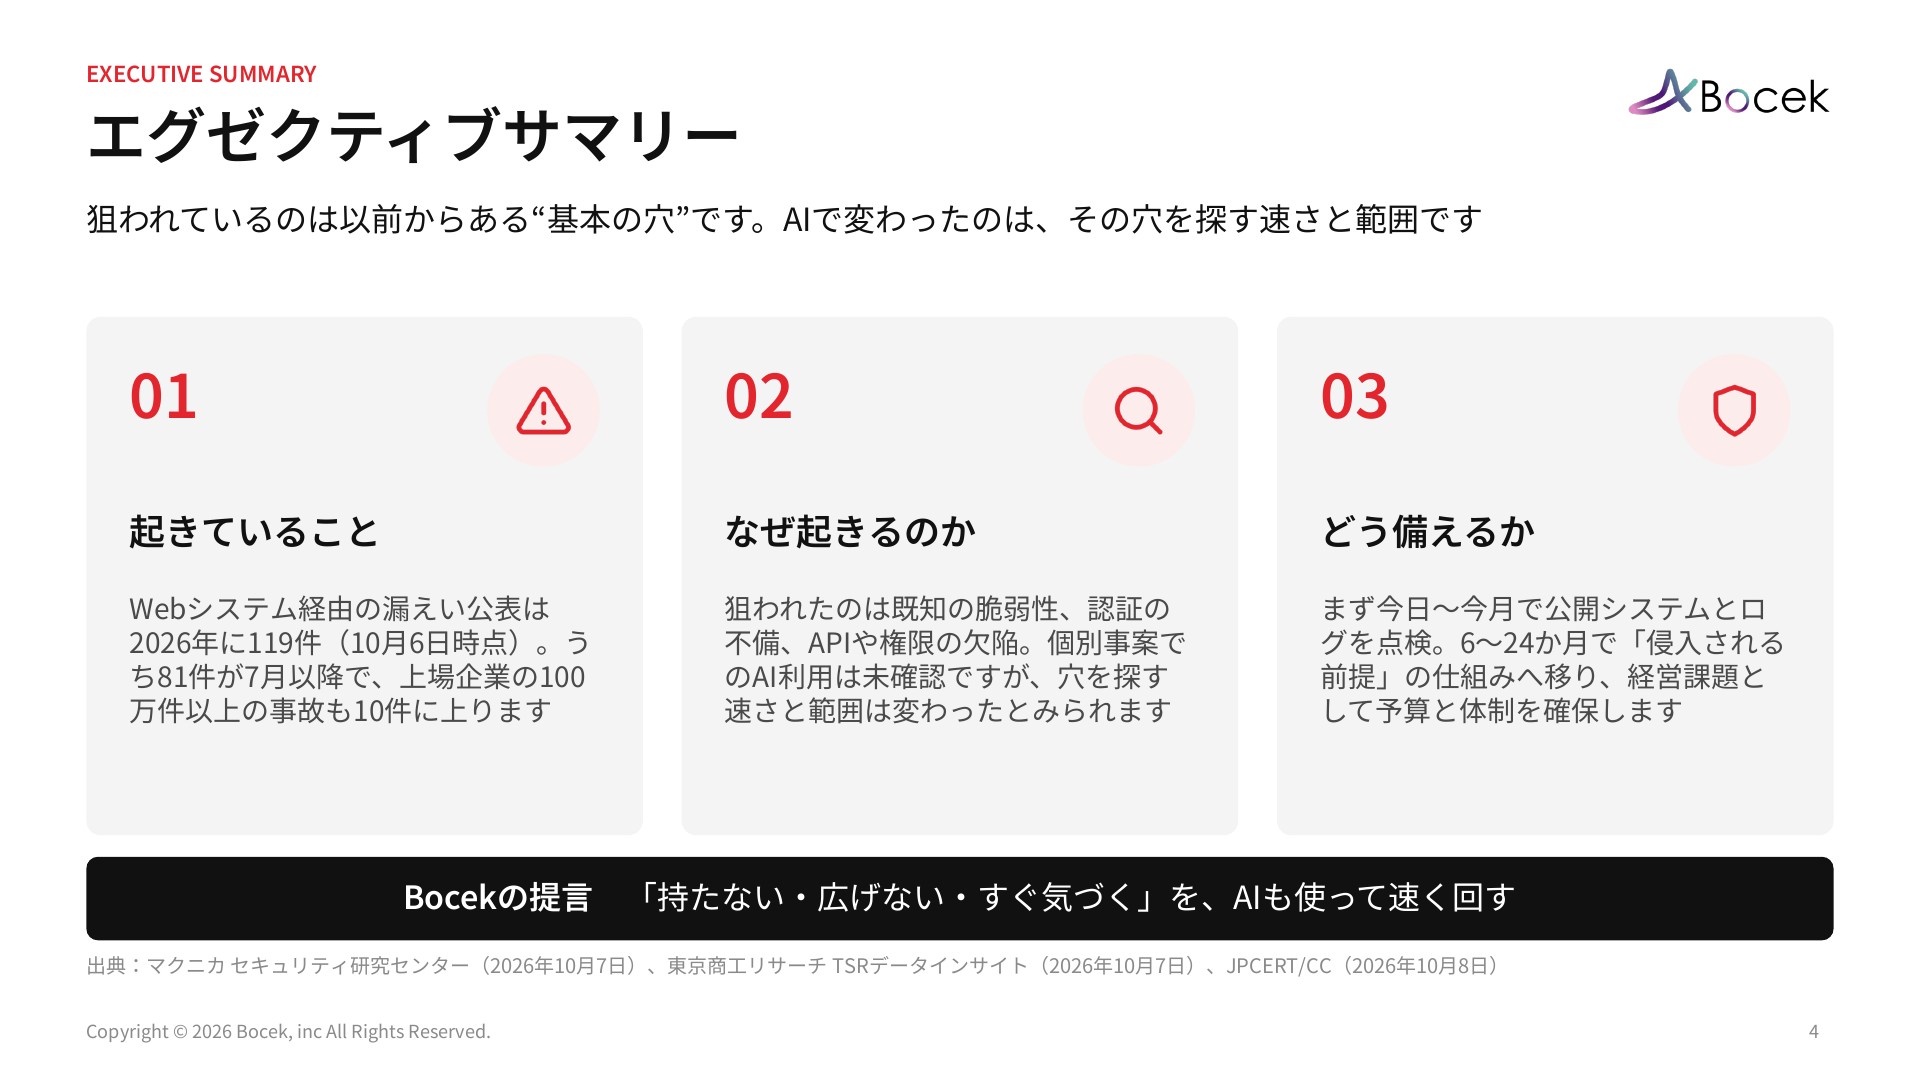
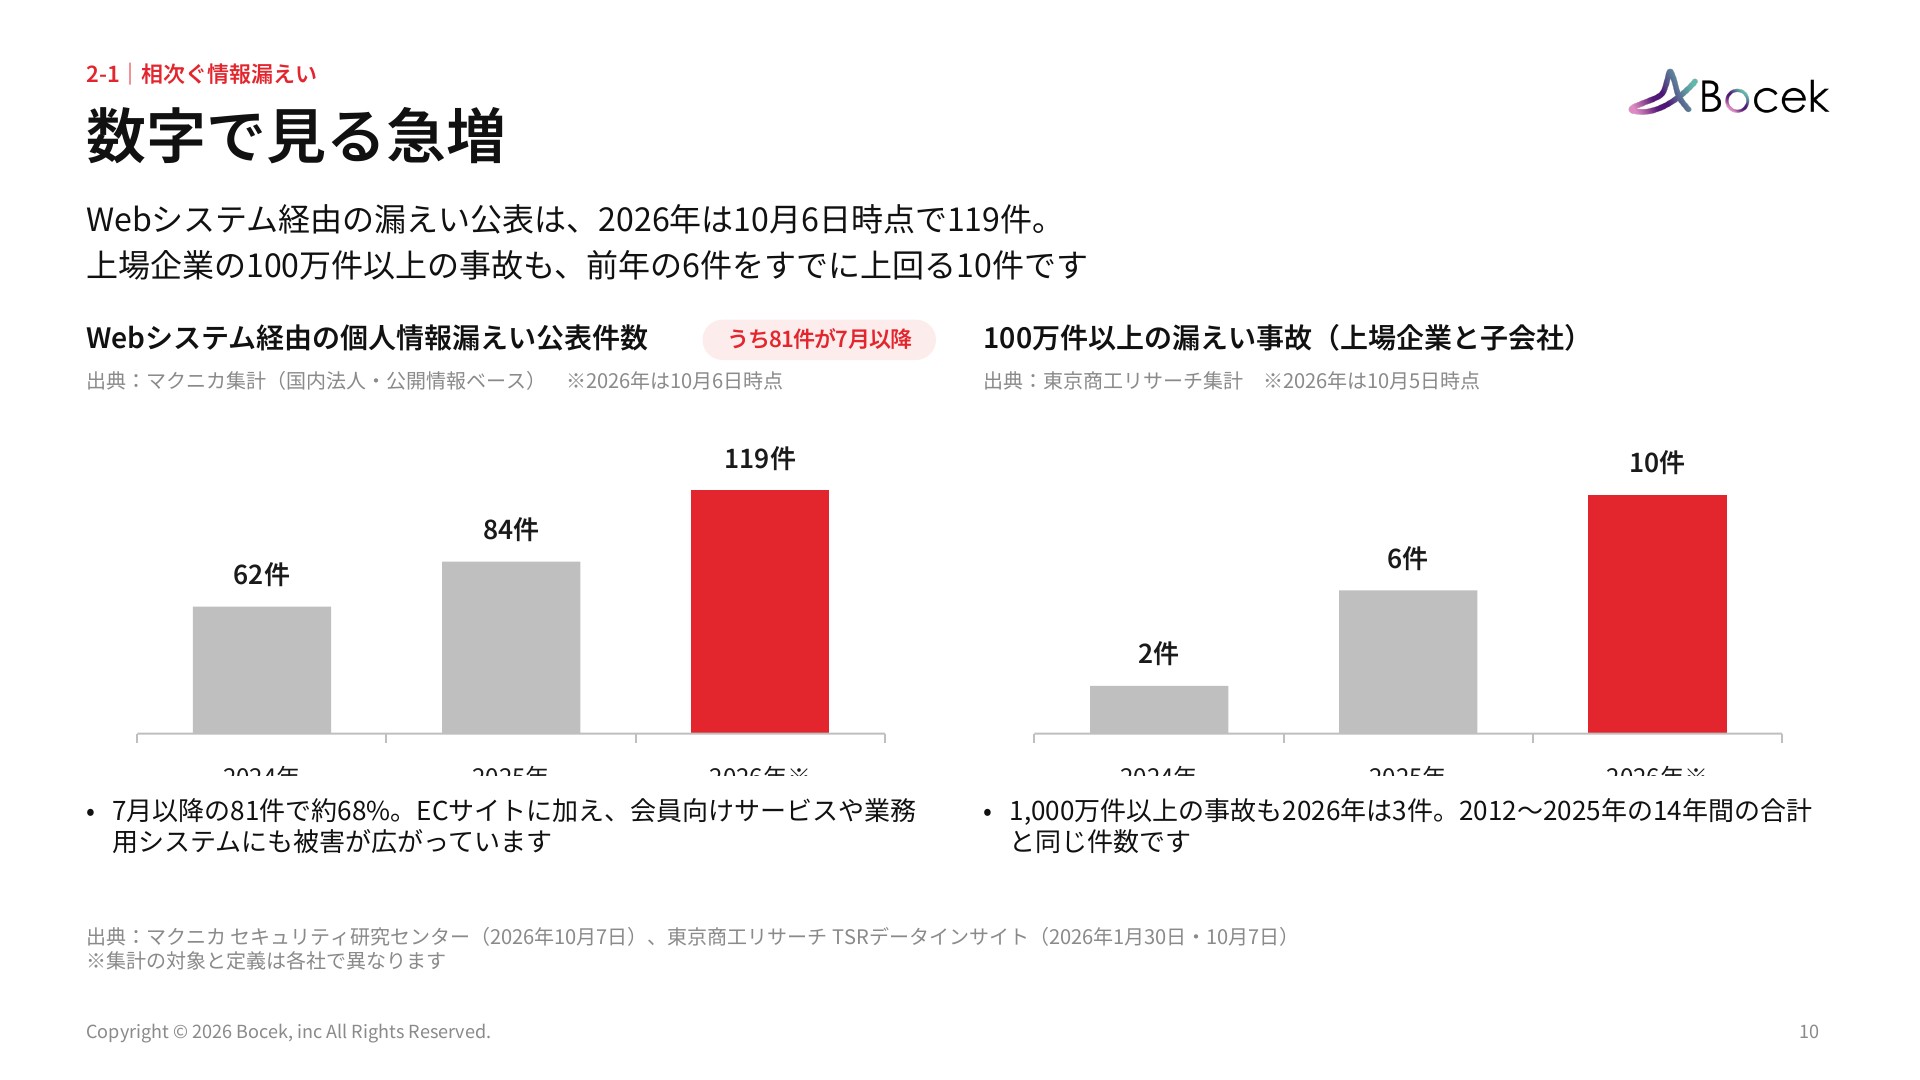
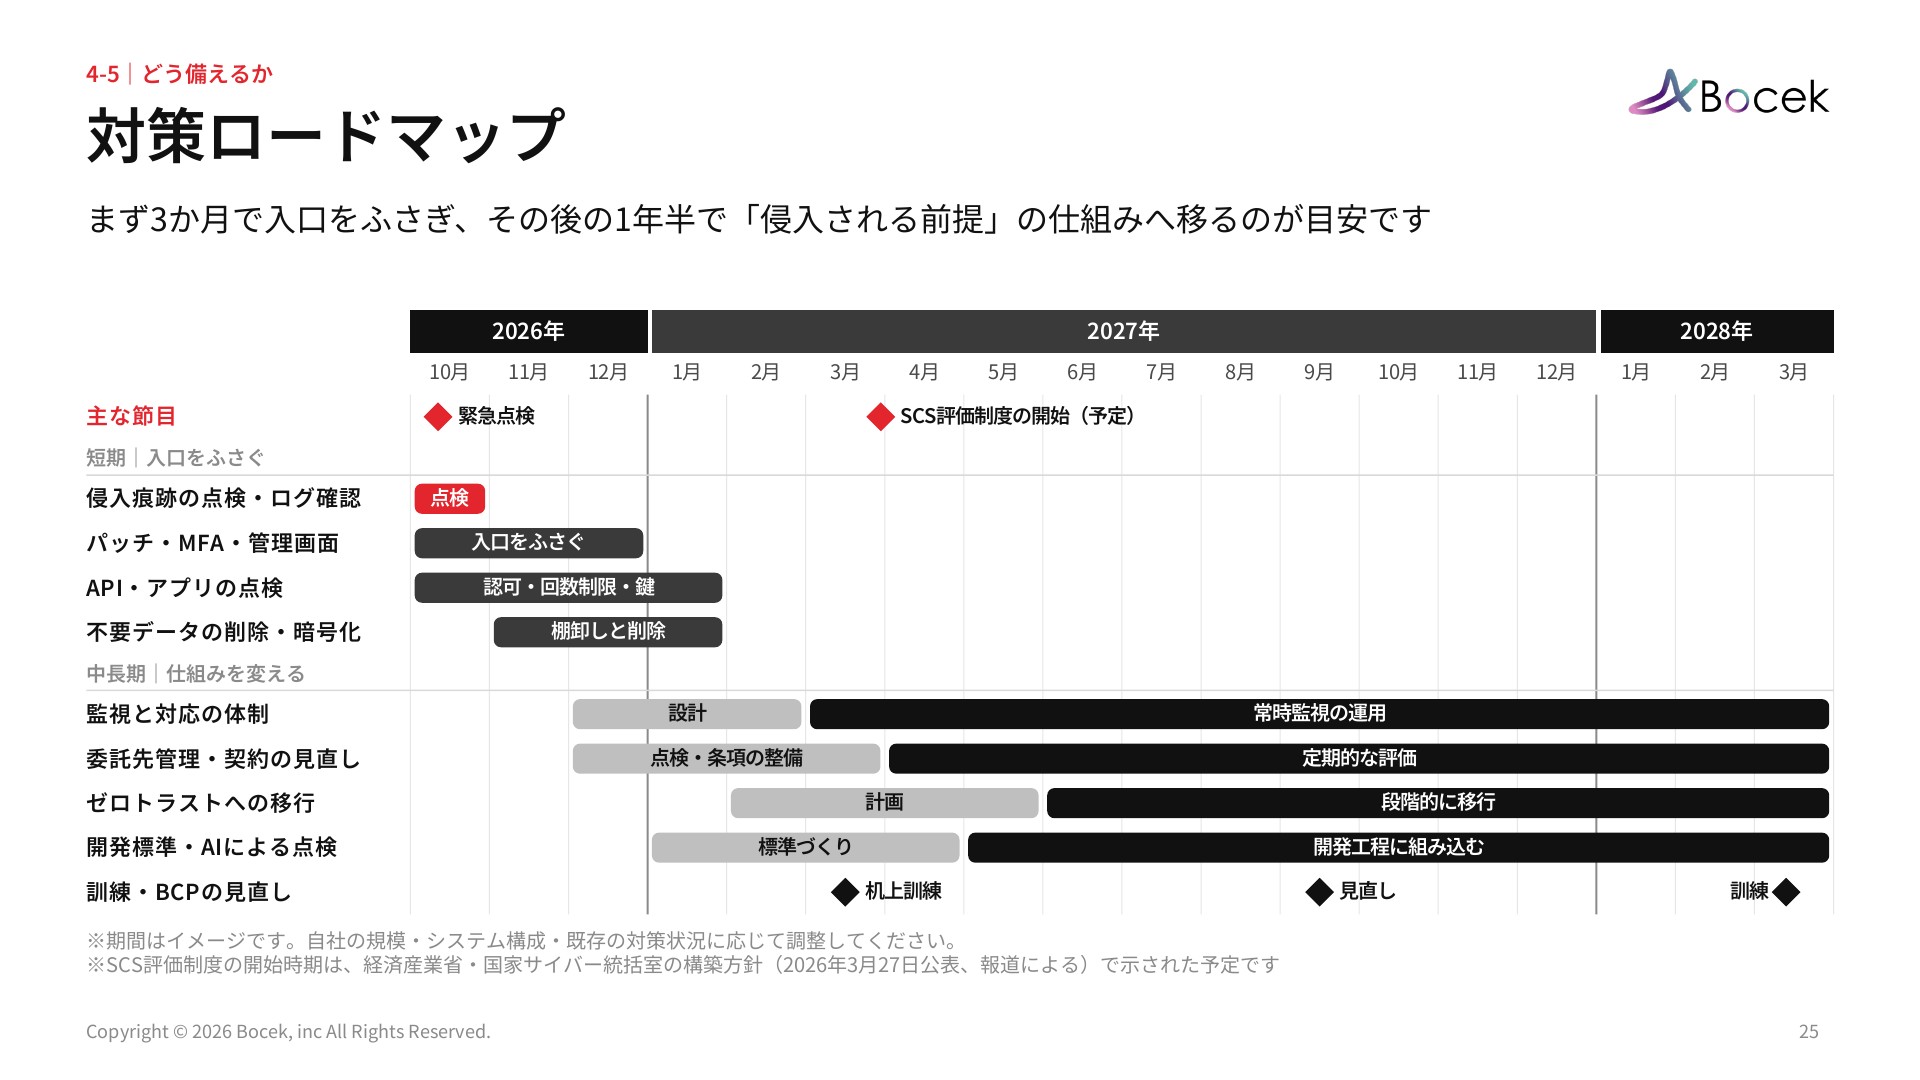
Webシステム経由の情報漏えいの公表は、2026年は10月6日時点で119件にのぼります。主な公表事案に共通するパターンと、システム・組織・委託先それぞれの要因を整理したうえで、今日〜今月で取り組む点検項目と6〜24か月の対策ロードマップをまとめました。
経営層が確認すべき「10の問い」も収録しており、社内での説明や対策の優先順位づけにご活用いただけます。
資料内容
①背景:AIの進化と攻撃の変化
脆弱性を大量に見つけるAIの登場や攻撃者のAI利用など、2025年11月以降のAIとサイバー攻撃をめぐる主な動きを時系列で整理。AIで変わったのは手口ではなく、穴を探す速さ・範囲・担い手であることを解説します。
②相次ぐ情報漏えい(2026年の事案)
漏えい公表件数の推移と、2026年の主な公表事案8件を一覧で整理。事案に共通する6つのパターンと、金銭被害・事業の停止・行政の対応など、漏えいの先にある被害をまとめています。
③なぜ起きるのか(脆弱性の構造)
侵入経路の3類型をもとに、システム・組織・人と委託先・契約の要因を整理。AIを業務に組み込むことで生まれるAPIキーや権限の新たな穴も、生成AIを開発する立場から解説します。
④どう備えるか(短期・中長期の対策)
「持たない・広げない・すぐ気づく」の3原則をもとに、今日・今週・今月の点検チェックリストと、6〜24か月の対策ロードマップを掲載。システム・組織・委託先と法令・AI利用の領域別の対策と、経営層への10の問いも収録しています。
⑤Bocekの提言と生成AIセキュリティ顧問のご紹介
「探される前提で、守りを速く」というBocekの提言と、本書で整理した対策を点検・整備・伴走で進める「生成AIセキュリティ顧問」の内容と導入の流れをご紹介します。